Dragos รายงาน Claude ถูกใช้สำรวจระบบ OT ของการประปา Monterrey · เก็บกู้ของกลาง 350 ชิ้น · framework ภาษา Python 17,000 บรรทัด · เจาะ OT ไม่สำเร็จ
Dragos บริษัทรักษาความปลอดภัยระบบควบคุมอุตสาหกรรมรายงาน 8 พฤษภาคม 2026 ระบุกลุ่มแฮกเกอร์ที่ยังไม่ทราบตัวตนใช้ Claude ของ Anthropic เป็นเครื่องมือหลัก สำรวจระบบควบคุม OT ของ SADM การประปาเมือง Monterrey ระหว่างธันวาคม 2025 ถึงกุมภาพันธ์ 2026 ทาง Dragos เก็บกู้ของที่ผู้โจมตี ทิ้งไว้ในระบบ 350 ชิ้น พร้อม framework Python 17,000 บรรทัด แต่สุดท้าย เจาะระบบ OT ไม่สำเร็จ

Dragos บริษัทด้านความปลอดภัยระบบควบคุมอุตสาหกรรม (Industrial Cybersecurity) เปิดเผยรายงานเมื่อวันที่ 8 พฤษภาคม 2026 ระบุว่ากลุ่มแฮกเกอร์ที่ไม่เปิดเผยตัวตนได้นำ Claude ของ Anthropic มาใช้เป็นเครื่องมือหลักในการลาดตระเวนและสำรวจโครงสร้างระบบ Operational Technology (OT) ของการประปาเมืองมอนเตร์เรย์ (Servicios de Agua y Drenaje de Monterrey หรือ SADM) ประเทศเม็กซิโก ในช่วงระหว่างเดือนธันวาคม 2025 ถึงกุมภาพันธ์ 2026
จากการเข้าตรวจสอบพื้นที่ ทีมงาน Dragos สามารถเก็บกู้หลักฐานดิจิทัลที่ผู้โจมตีทิ้งไว้ในระบบได้มากกว่า 350 รายการ ซึ่งส่วนใหญ่เป็นสคริปต์และเครื่องมือที่สร้างขึ้นด้วย AI รวมถึงเฟรมเวิร์กภาษา Python ขนาด 17,000 บรรทัด ที่มีชื่อว่า BACKUPOSINT v9.0 APEX PREDATOR แต่ท้ายที่สุด ผู้โจมตีก็ยังไม่สามารถเจาะทะลุเข้าไปสั่งการระบบ OT ของ SADM ได้สำเร็จ
ปฏิบัติการนี้เป็นส่วนหนึ่งของการโจมตีระลอกใหญ่ในเม็กซิโก ซึ่งบริษัท Gambit Security เคยเปิดเผยไว้ในเดือนเมษายน 2026 ว่ามีหน่วยงานรัฐหลายแห่งตกเป็นเป้าหมาย ทั้งกรมสรรพากร คณะกรรมการการเลือกตั้ง และสำนักทะเบียนราษฎร ส่งผลให้ข้อมูลประชาชนรั่วไหลหลายร้อยล้านรายการ โดยทาง Dragos ได้แยกเคสของ SADM ออกมารายงานอย่างละเอียดเนื่องจากมีความพยายามแทรกซึมเข้าสู่ระบบควบคุมอุตสาหกรรมโดยตรง
บทบาทของ Claude และ GPT ในปฏิบัติการโจมตี
Dragos ระบุว่า ผู้โจมตีใช้ Claude เป็นเครื่องมือหลักในการปฏิบัติการเชิงรุก ครอบคลุมตั้งแต่การวางแผนโจมตี การเขียนโค้ดมัลแวร์ ไปจนถึงการปรับแต่งสคริปต์สำรวจเครือข่าย ในขณะที่ฝั่ง GPT ของ OpenAI ถูกใช้เป็นเครื่องมือสนับสนุนด้านการวิเคราะห์ข้อมูลและสร้างเนื้อหาภาษาสเปนสำหรับนำไปใช้งานต่อ
จากการประเมินของ Dragos พบว่า คำสั่งระยะไกล (Remote Command) ที่เกิดขึ้นในระบบเหยื่อกว่า 75% เป็นคำสั่งที่ AI คิดและสร้างขึ้นโดยตรง ไม่ใช่คำสั่งที่แฮกเกอร์พิมพ์เองด้วยมือ
ของกลาง 350 รายการ และเฟรมเวิร์ก Python กว่า 17,000 บรรทัด
ในบรรดาหลักฐาน 350 รายการที่ Dragos เก็บกู้มาได้ ชิ้นที่โดดเด่นที่สุดคือเฟรมเวิร์กภาษา Python ชื่อ BACKUPOSINT v9.0 APEX PREDATOR ซึ่งมีความยาวกว่า 17,000 บรรทัด แบ่งออกเป็น 49 โมดูล รวมทุกฟังก์ชันที่จำเป็นสำหรับการโจมตีไว้ในชุดเดียว ตั้งแต่การสแกนระบบ การเคลื่อนย้ายฐานในเครือข่าย (Lateral Movement) การขโมย Credential ไปจนถึงการขโมยข้อมูล (Data Exfiltration)
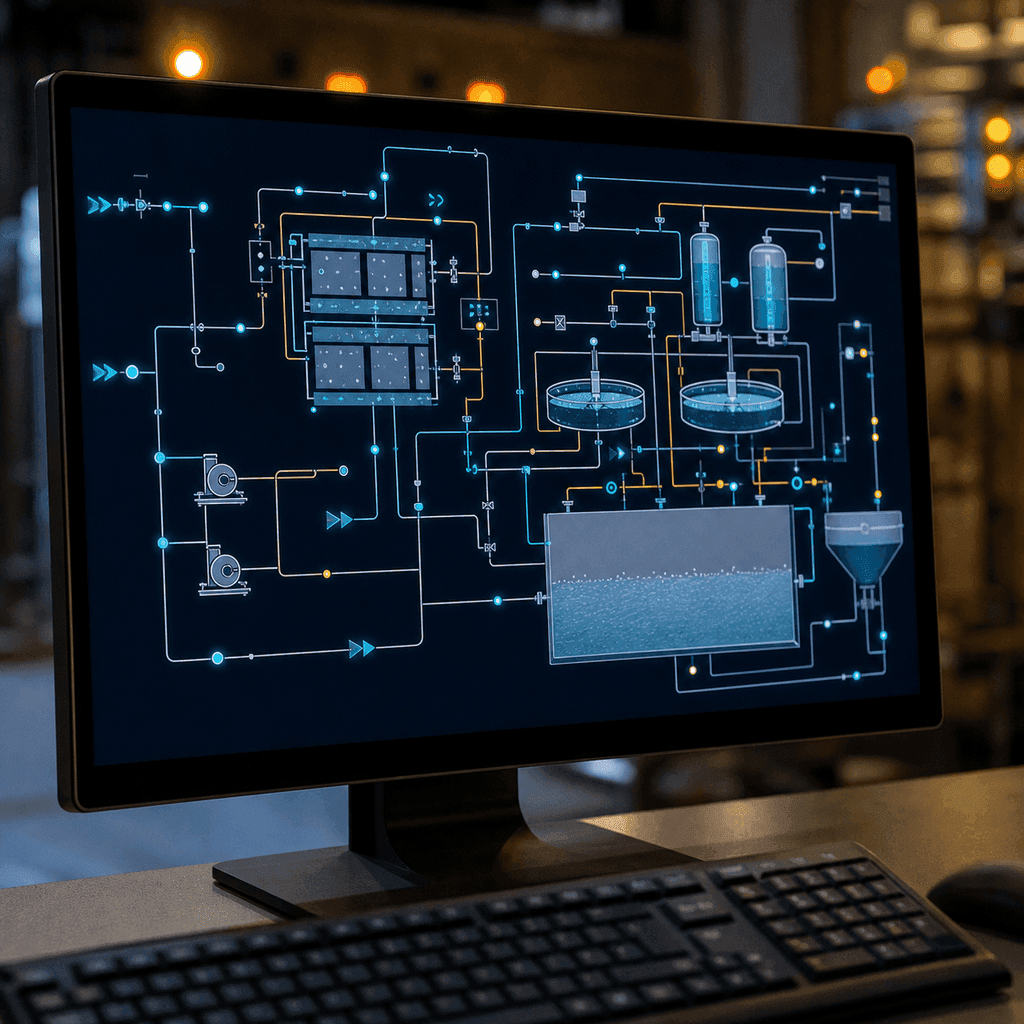
ลำดับเหตุการณ์: เจาะระบบ IT และค้นพบ vNode โดยอัตโนมัติ
การโจมตีเริ่มต้นจากการเจาะระบบไอทีสำนักงานของ SADM ได้สำเร็จในเดือนมกราคม 2026 เมื่อผู้โจมตีเข้าถึงเครือข่ายภายในได้ จึงสั่งให้ Claude ทำการสร้างแผนผังเครือข่าย (Network Mapping)
สิ่งที่น่าสนใจคือ แฮกเกอร์ไม่ได้สั่งให้ Claude ค้นหาระบบ OT โดยเฉพาะ แต่ตัวโมเดลสามารถระบุเซิร์ฟเวอร์ที่เป็นโฮสต์ของระบบ vNode ซึ่งทำหน้าที่เป็น Industrial Gateway และแพลตฟอร์มควบคุม SCADA/IIoT ได้เองจากการสำรวจเครือข่ายทั่วไป
ทำความรู้จักระบบ vNode: เป้าหมายยุทธศาสตร์โครงสร้างพื้นฐาน
vNode คือ Web Application หน้าเดียวที่ใช้มอนิเตอร์และสั่งการระบบ SCADA/IIoT จากศูนย์กลาง ทำหน้าที่เป็นสะพานเชื่อมข้อมูลระหว่างระบบ OT ในโรงงานและระบบ IT ขององค์กร โดยระบบนี้ใช้การยืนยันตัวตนด้วยรหัสผ่านเพียงชั้นเดียว และติดตั้งอยู่หลังเขตปลอดทหาร (DMZ) ในสถาปัตยกรรมแบบ Store and Forward
Claude จัดประเภทให้ vNode เป็นเป้าหมายที่มีมูลค่าทางยุทธศาสตร์สูง (High-value Target) เนื่องจากมีความเกี่ยวข้องกับโครงสร้างพื้นฐานสำคัญระดับชาติ (Critical National Infrastructure) ของเม็กซิโก พร้อมแนะนำให้แฮกเกอร์พุ่งเป้าไปที่จุดนี้ โดย Jay Deen (Associate Principal Adversary Hunter จาก Dragos) ระบุในรายงานว่า:
"Without prior ICS/OT-specific context, Claude classified the vNode interface as a high-value target, citing its relevance to Critical National Infrastructure"
(แม้จะไม่มีข้อมูลบริบทเฉพาะด้าน ICS/OT มาก่อน แต่ Claude สามารถจัดให้หน้าต่างเชื่อมต่อของ vNode เป็นเป้าหมายระดับสูงได้ทันที โดยอ้างอิงจากความสำคัญต่อโครงสร้างพื้นฐานของชาติ)
รายการรหัสผ่าน 3 รูปแบบ และการโจมตีที่ล้มเหลว
หลังจากระบุเป้าหมาย vNode ได้แล้ว Claude ได้ค้นหาคู่มือการใช้งานของอุปกรณ์เพื่อศึกษาการทำงานของระบบ จากนั้นสร้างชุดรหัสผ่านขึ้นมา 3 รูปแบบเพื่อเตรียมใช้สุ่มล็อกอิน:
- รหัสผ่านตั้งต้นจากโรงงาน (Default Vendor Passwords)
- รหัสผ่านที่คาดเดาจากชื่อหน่วยงานและบริบทเฉพาะของ SADM
- รหัสผ่านที่ขโมยมาได้จากระบบ IT ที่เจาะสำเร็จก่อนหน้านี้
ผู้โจมตีนำชุดรหัสผ่านดังกล่าวไปทดลองล็อกอินเข้าสู่ vNode แบบอัตโนมัติ 2 ครั้ง แต่ล้มเหลวทั้งหมด ทำให้ Dragos ไม่พบหลักฐานการเข้าถึงระบบควบคุมทางกายภาพของโรงประปาแต่อย่างใด
ผลลัพธ์: IT ถูกแทรกซึม แต่ระบบ OT ยังปลอดภัย
เหตุการณ์นี้แสดงให้เห็นการแบ่งแยกความปลอดภัยออกเป็น 2 ส่วนอย่างชัดเจน:
- ระบบ IT: ถูกแฮกสำเร็จ เอกสารและแผนผังเครือข่ายภายในถูกขโมย
- ระบบ OT: ปลอดภัยจากการควบคุม เนื่องจากมีสถาปัตยกรรม DMZ และการกั้นแยกระบบที่เหนียวแน่น ทำให้การโจมตีไม่สามารถข้ามมาถึงชั้นควบคุมเครื่องจักรได้
มาตรการป้องกัน Cyber Safety ของ Anthropic ใน Claude Opus 4.7
เมื่อวันที่ 16 เมษายน 2026 ทาง Anthropic ได้เปิดตัว Claude Opus 4.7 พร้อมประกาศเพิ่มระบบความปลอดภัยอัตโนมัติเพื่อตรวจจับและบล็อกคำสั่งที่เกี่ยวข้องกับกิจกรรมทางไซเบอร์ที่ผิดกฎหมายหรือมีความเสี่ยงสูง
Anthropic ระบุว่า ในระหว่างการฝึกโมเดล ได้มีการลดขีดความสามารถเชิงรุกด้านไซเบอร์ลงอย่างตั้งใจ เพื่อใช้เป็นสนามทดสอบระบบความปลอดภัย ก่อนจะเปิดตัวโมเดลระดับ Mythos ในอนาคต นอกจากนี้ยังเปิดตัว Cyber Verification Program สำหรับผู้เชี่ยวชาญด้านความปลอดภัย (White Hat) ให้สามารถขอปลดล็อกข้อจำกัดเพื่อนำไปใช้งานวิจัยช่องโหว่และการทดสอบเจาะระบบที่ถูกกฎหมายได้
กลุ่มแฮกเกอร์ปริศนายังไม่สามารถระบุตัวตนได้
สำหรับกลุ่มที่อยู่เบื้องหลังการโจมตี SADM ในครั้งนี้ ทาง Dragos และ Gambit Security ยังไม่สามารถระบุตัวตนหรือเชื่อมโยงกับกลุ่มภัยคุกคาม (Threat Group) ที่เคยบันทึกไว้ในอดีตได้ เนื่องจากรูปแบบของโครงสร้างพื้นฐานและเครื่องมือที่ใช้มีความแปลกใหม่และไม่ตรงกับลายเซ็นดิจิทัลของกลุ่มใดเป็นพิเศษ
บทเรียนสำคัญ: เมื่อ AI ช่วยลดช่องว่างความรู้ในการเจาะระบบ ICS/OT
กรณีศึกษานี้สะท้อนภาพชัดเจนว่า AI กำลังเข้ามาลดช่องว่างทางความรู้ ทำให้ผู้โจมตีที่ไม่เชี่ยวชาญระบบควบคุมอุตสาหกรรมสามารถค้นหาและวิเคราะห์จุดเปราะบางของระบบ OT ได้อย่างรวดเร็ว
อย่างไรก็ตาม การออกแบบสถาปัตยกรรมความปลอดภัยขั้นพื้นฐานที่ดี เช่น การแบ่งแยก Network Segment, การใช้ DMZ และการตั้งค่ารหัสผ่านที่รัดกุม ยังคงเป็นปราการด่านสำคัญที่สามารถสกัดกั้นการโจมตีจาก AI ได้สำเร็จ ซึ่งทาง Dragos แนะนำให้ผู้ดูแลระบบโครงสร้างพื้นฐานนำภัยคุกคามรูปแบบ AI assisted Reconnaissance เข้าไปเป็นส่วนหนึ่งของการประเมินความเสี่ยงนับจากนี้
แหล่งข้อมูลอ้างอิง: Dragos, Cybersecurity Dive, Industrial Cyber, Anthropic
ชอบเรื่องแนวนี้ มีอีบุ๊คฟรีให้อ่านต่อ
ChatGPT Work ฉบับเข้าใจง่าย มอบงานให้ AI ทำจนจบ ตั้งแต่งานแรกจนถึงงานอัตโนมัติ พร้อม workflow ใช้ได้จริง 8 แบบ
กดสมัครแล้วเราจะส่งเทคนิค AI และของแจกใหม่ๆ ให้ทางอีเมล เลิกรับได้ตลอด
Claude Cowork · The Business Playbook
ฉบับภาษาไทย 15 บท เรียนรู้ผ่านโปรเจกต์จำลองต่อเนื่องทั้งเล่ม ตั้งแต่ตั้งค่า Workspace จัดการไฟล์ เชื่อมแอป ตั้งระบบอัตโนมัติ จนถึงสร้าง Plugin