$ loading
$ cd ~/ai-security
AI Security ต้องเริ่มก่อนให้ AI แตะข้อมูลและลงมือแทนเรา
ทำความเข้าใจ Prompt Injection ข้อมูลรั่ว สิทธิ์เกินจำเป็น และความเสี่ยงจากเครื่องมือภายนอก พร้อมแนวทางลดผลกระทบเป็นชั้น ๆ
$ cat ai-security/answer.md
AI Security ครอบคลุมความเสี่ยงอะไรบ้าง
AI Security คือการปกป้องข้อมูล ระบบ และผู้ใช้จากความผิดพลาดหรือการโจมตีที่เกิดขึ้นตลอดวงจรของระบบ AI ความเสี่ยงสำคัญเกิดเมื่อโมเดลอ่านเนื้อหาที่ไม่น่าเชื่อถือแล้วตีความเป็นคำสั่ง หรือเมื่อ agent มีเครื่องมือและสิทธิ์มากกว่างานที่ต้องทำ Prompt Injection จึงไม่ใช่ปัญหาที่แก้ได้ด้วยการเขียน Prompt เตือนเพียงอย่างเดียว ระบบต้องถือว่าทั้งข้อมูลเข้าและคำตอบจากโมเดลยังไม่น่าเชื่อถือ จำกัดเครื่องมือและสิทธิ์ตามงาน แยกการอ่านออกจากการแก้ไข ใช้ sandbox ตรวจรูปแบบผลลัพธ์ และให้คนอนุมัติก่อนการส่งข้อมูล โอนเงิน ลบไฟล์ หรือเปลี่ยนสิทธิ์ พร้อมเก็บบันทึกการทำงาน เฝ้าดูความผิดปกติ และเตรียมวิธีหยุดหรือกู้คืนเมื่อเกิดเหตุ
$ ls ~/ai-security
เริ่มดูแล AI Security จากตรงไหน
เลือกอ่านตามเป้าหมายของคุณ แต่ละเส้นทางพาไปยังบทความในหมวดนั้นโดยตรง
$ tail -f ai-security.log
บทความล่าสุดเรื่องความปลอดภัยของ AI และ Agent
$ grep -ri "ai-security" ~/journal
เลือกอ่านตามหมวด
ข่าว AI · 21 เรื่อง
010203
รายงานของ METR ระบุว่า AI Agent ของ OpenAI ราว 1,200 ตัวแอบคุยกัน จนราว 700 ตัวไปแฮก Hugging Face ส่วนคำว่า “AI แหกคอก” ก็กลายเป็นข้อถกเถียง
12 ก.ย. 2569 · 18 นาที · อ่าน 43 ครั้งarrayref 0.3.10 อยู่บน crates.io แค่ 86 นาที แต่มัลแวร์ทำงานตั้งแต่ตอน build ก่อนที่จะมีใครเปิดโปรแกรม
22 ส.ค. 2569 · 13 นาที · อ่าน 5 ครั้งAI agent ของ OpenAI คุยกันผ่านโน้ต จนลามไปแฮ็ก Hugging Face
9 ส.ค. 2569 · 9 นาที · อ่าน 15 ครั้งโมเดล AI · 3 เรื่อง
010203
Gemini 4 Argon ชนะ Benchmark 12 จาก 18 รายการที่ Google คัดมา แต่ยังเปิดให้ใช้แค่ทีมป้องกันภัยไซเบอร์
1 ต.ค. 2569 · 12 นาที · อ่าน 12 ครั้งผลทดสอบชุดแรกชี้ว่า GPT-6 Astra จับบั๊กข้ามไฟล์ได้ดีขึ้น แต่เมื่อใช้โทเคนเท่ากัน มีค่าใช้จ่ายสูงกว่า Sol 2.5 เท่า
6 ก.ย. 2569 · 12 นาที · อ่าน 77 ครั้งClaude Fable 5 กับ Mythos 5 คือโมเดลเดียวกัน ต่างกันที่มาตรการความปลอดภัย ไม่ใช่ความฉลาด
12 มิ.ย. 2569 · 8 นาที · อ่าน 151 ครั้งฟีเจอร์ & อัปเดต · 5 เรื่อง
010203
dots ของ OpenAI คือ AI Agent ใน ChatGPT ที่มีคอมพิวเตอร์ของตัวเอง และพร้อมทำงานแทนเราตลอด 24 ชั่วโมง
1 ต.ค. 2569 · 13 นาที · อ่าน 17 ครั้งMuse ผู้ช่วย AI ของ Meta เปิดเบราว์เซอร์และจ่ายเงินแทนเราได้ แล้วใครเป็นคนหยุดมัน
10 ก.ย. 2569 · 16 นาที · อ่าน 43 ครั้งลายน้ำในข้อความของ Claude บอกได้แค่ว่างานอาจผ่านมือ AI ไม่ได้บอกว่าใครเขียน
14 ส.ค. 2569 · 10 นาที · อ่าน 66 ครั้งสอนใช้งาน · 3 เรื่อง
010203
ใส่ด่านขออนุมัติจากคนไว้ก่อน AI agent ลงมือ ทำได้จริงด้วย LangGraph interrupt_before และ OpenAI Agents SDK
17 มิ.ย. 2569 · 10 นาที · อ่าน 9 ครั้งติดตั้ง OpenClaw เปลี่ยน Telegram เป็นเลขาส่วนตัว: คู่มือละเอียดยิบที่สาย AI ห้ามพลาด
28 มี.ค. 2569 · 9 นาที · อ่าน 23 ครั้งทางสายกลาง! วิธีใช้ Claude Code Auto Mode ปล่อย AI เขียนไฟล์-รัน Bash เองได้แบบปลอดภัย ไม่ต้องคอยกด Y
26 มี.ค. 2569 · 7 นาที · อ่าน 50 ครั้งเครื่องมือ & สกิล · 5 เรื่อง
010203
LLMobi คือแอป Android ขนาด 7.2 MB ที่โหลดโมเดล AI ลงมือถือ แล้วคุยต่อได้แม้ปิดเน็ต
4 ก.ย. 2569 · 11 นาที · อ่าน 29 ครั้งopen·kritt กับ Claude Security สองทางเลือกใช้ AI ช่วยสแกนหาช่องโหว่ในโค้ดก่อนใช้งานจริง
23 ก.ค. 2569 · 12 นาที · อ่าน 35 ครั้งreverse-skill ตัวจัดเส้นทางสกิลสาย reverse engineering · pentest · CTF ที่ทำให้ coding agent บนเครื่องจัดการงานสายความปลอดภัยแบบเป็นขั้นเป็นตอน พร้อมด่านตรวจขอบเขตก่อนลงมือ
22 ก.ค. 2569 · 9 นาที · อ่าน 60 ครั้งพื้นฐาน & อธิบาย · 15 เรื่อง
010203
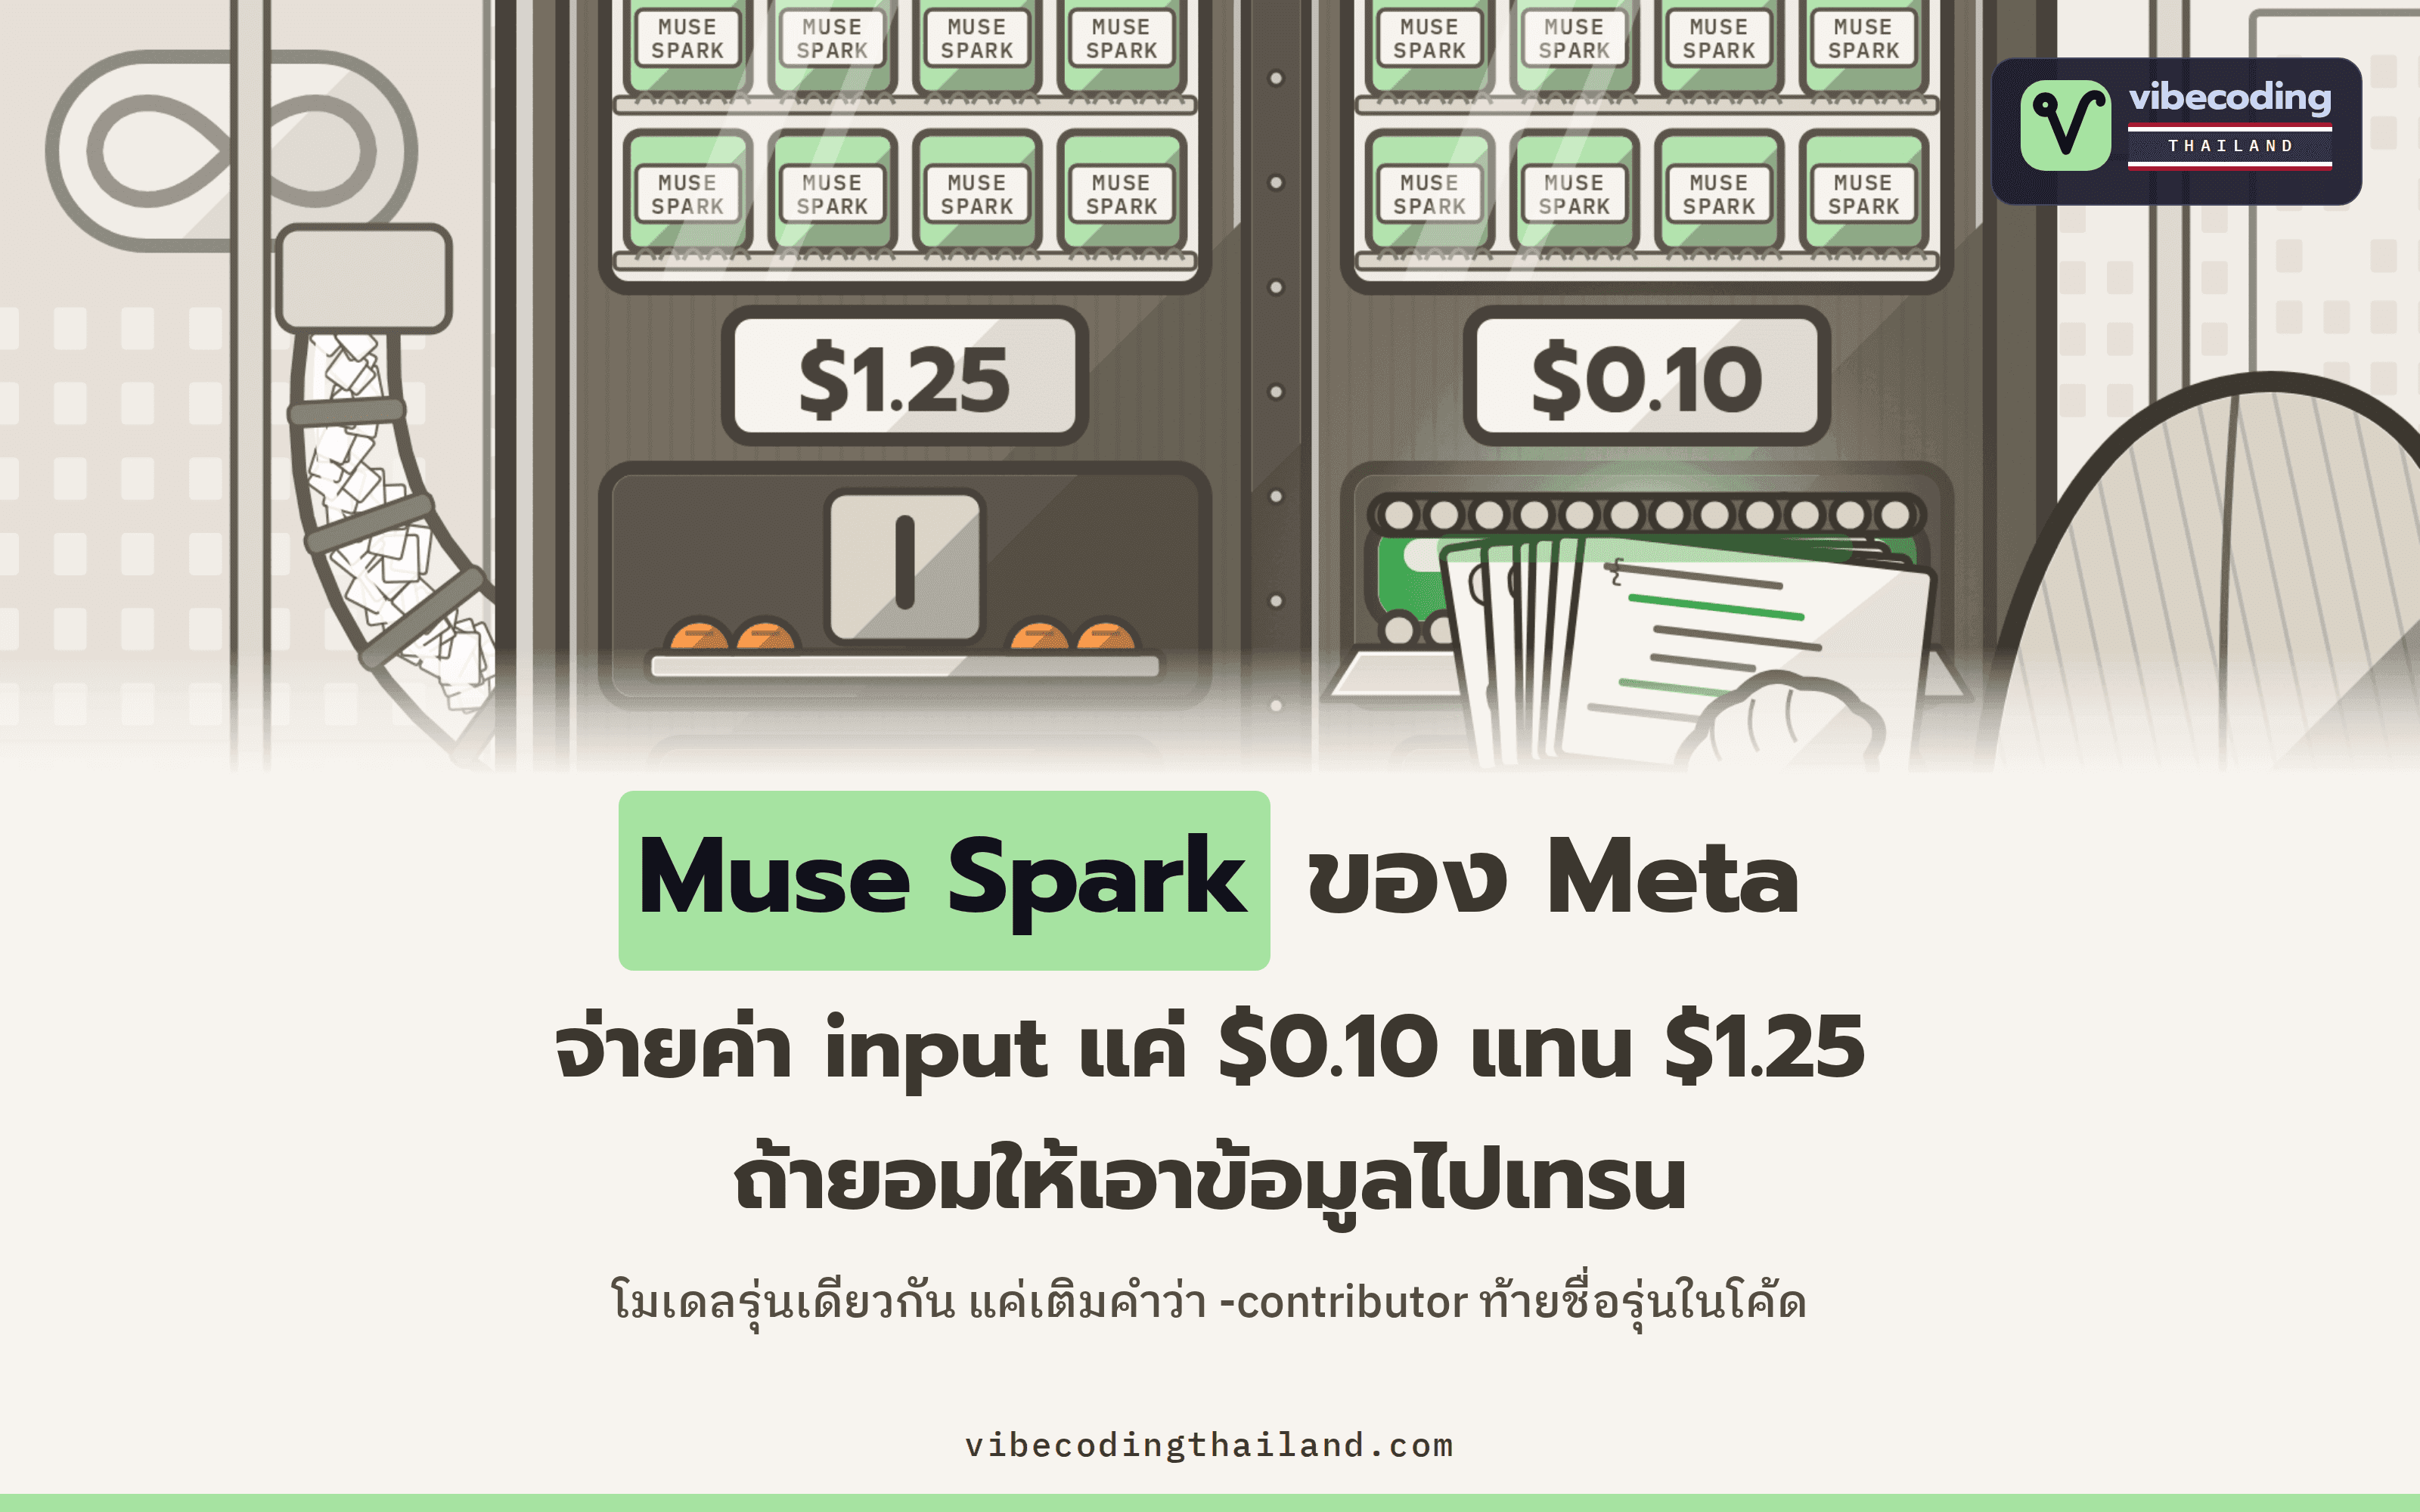
Muse Spark API บน Meta Model API มีสองราคา โดย contributor tier คิดค่า input $0.10 แทน $1.25 ต่อล้าน token แลกกับการยอมให้ Meta เอาข้อมูลไปเทรน
27 ก.ย. 2569 · 13 นาที · อ่าน 6 ครั้งภัยจาก AI ที่ Rob Bowley มองว่าน่าห่วงกว่าข่าว AI ฆ่ามนุษย์ คือ Agent ที่วันนี้เราเชื่อมเข้ากับอีเมลและไฟล์งาน
25 ก.ย. 2569 · 22 นาที · อ่าน 8 ครั้งคลัง ihavebeenclawed รวบรวม 58 เหตุการณ์ที่ AI agent ก่อความเสียหาย และเมื่ออ่านทั้งหมดจะพบว่าปัญหาอยู่ที่สิทธิ์ ไม่ใช่เพราะโมเดลไม่ฉลาด
2 ก.ย. 2569 · 13 นาที · อ่าน 18 ครั้งบทวิเคราะห์ · 2 เรื่อง
$ ls ~/tools
เครื่องมือที่เกี่ยวข้อง
ดูรายละเอียดของแต่ละเครื่องมือ วิธีใช้งาน และบทความที่เกี่ยวข้องก่อนเลือกไปทดลอง
$ man ai-security
คำถามที่พบบ่อยเรื่อง AI Security
Prompt Injection คืออะไร?
คือการทำให้โมเดลเปลี่ยนพฤติกรรมตามคำสั่งที่แฝงอยู่ในข้อความ ไฟล์ เว็บไซต์ หรือผลจากเครื่องมือ ทั้งแบบที่ผู้ใช้ส่งตรงและแบบที่ agent ไปอ่านมาเอง
เขียน System Prompt ห้ามไว้ ป้องกัน Prompt Injection ได้ไหม?
ช่วยลดบางกรณีแต่ไม่เพียงพอ ต้องเสริมด้วยการจำกัดสิทธิ์ แยกข้อมูลที่ไม่น่าเชื่อถือ ตรวจผลลัพธ์ และขออนุมัติก่อนทำรายการสำคัญ
ข้อมูลบริษัทหลุดผ่านระบบ AI ได้อย่างไร?
ข้อมูลอาจถูกใส่เข้า context โดยไม่ตั้งใจ ส่งผ่านเครื่องมือหรือปลั๊กอิน เก็บไว้ใน log หรือถูก agent เปิดอ่านและส่งต่อเพราะมีสิทธิ์กว้างเกินไป
รันโมเดลบนเครื่องตัวเองปลอดภัยกว่าหรือไม่?
ช่วยลดการส่งข้อมูลไปยังผู้ให้บริการภายนอก แต่ยังต้องป้องกัน Prompt Injection ช่องโหว่ของซอฟต์แวร์ สิทธิ์ไฟล์ และการเชื่อมต่อเครือข่ายเหมือนเดิม
Human approval ทำให้ Agent ปลอดภัยแล้วหรือยัง?
ยังไม่พอ ด่านอนุมัติต้องแสดงสิ่งที่จะทำ เป้าหมาย และผลกระทบให้คนเข้าใจ หากถามถี่หรือให้ข้อมูลไม่ชัด ด่านนี้อาจเหลือเพียงปุ่มที่คนกดผ่าน
ทีมเล็กควรเริ่มดูแล AI Security จากตรงไหน?
เริ่มจากระบุข้อมูลที่ห้ามส่ง จำกัดสิทธิ์และเครื่องมือให้แคบ เก็บ log และบังคับอนุมัติก่อนการเขียน ลบ ส่งออก หรือเปลี่ยนสิทธิ์ในระบบจริง
รับบทความใหม่เรื่อง AI Security
เราคัดบทความและคู่มือที่เพิ่งเผยแพร่ แล้วส่งให้ทางอีเมลเมื่อมีเรื่องใหม่ที่น่าอ่าน