Anthropic เปิด Claude Security AI สแกนหาช่องโหว่โค้ดอัตโนมัติ
Anthropic เปิด Claude Security เป็น public beta ใช้ Opus 4.7 อ่าน data flow ทั้ง repo หาช่องโหว่ security เปิดให้ Claude Enterprise ก่อน Pro กับ Max plan รอเปิดต่อ

Claude ตัวใหม่ ไม่ได้มาเขียนโค้ด แต่มาไล่ตรวจช่องโหว่
Anthropic ผู้สร้าง Claude Code ที่เหล่านักพัฒนาคุ้นเคย คราวนี้สลับบทบาทด้วยการปล่อย AI ตัวใหม่มาทำหน้าที่ตรงกันข้าม แทนที่จะช่วย generate โค้ดเพิ่ม มันกลับมานั่งไล่สแกนหาช่องโหว่ความปลอดภัยในโค้ดทั้งหมด ก่อนที่แฮกเกอร์จะเจอ
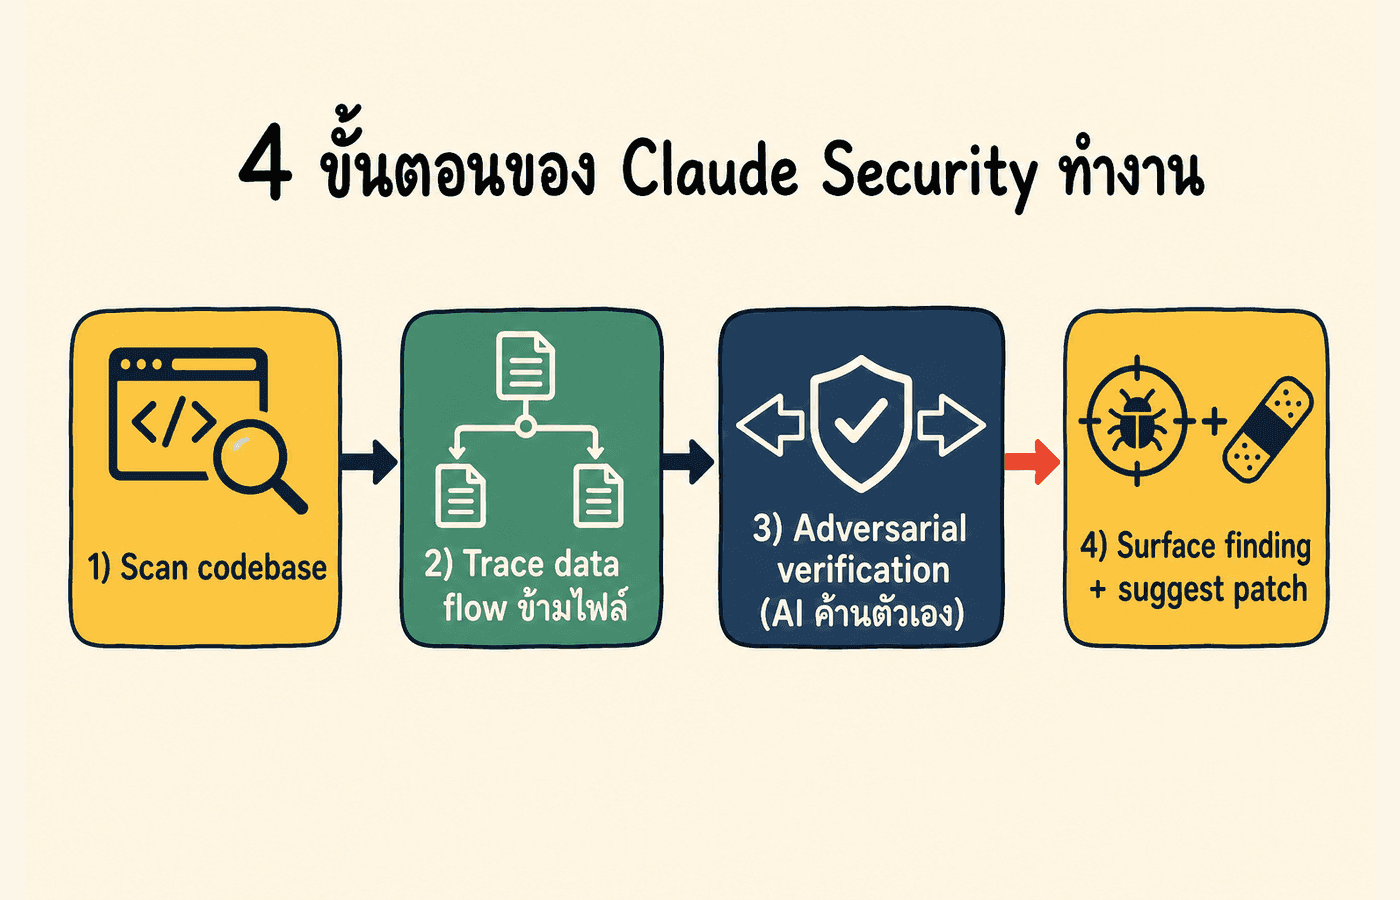
Anthropic เปิดตัว Claude Security ในรูปแบบ Public Beta โดยดึงโมเดลเรือธงอย่าง Claude Opus 4.7 มาช่วยสแกนโค้ดทั้งโปรเจกต์ เพื่อตรวจจับช่องโหว่เชิงลึกที่เครื่องมือแบบเดิมมักมองข้าม พร้อมสร้าง patch เสนอแนวทางแก้ไขให้ทีม Security รีวิวก่อนนำไปแก้จริงในระบบ
ทาง Anthropic อธิบายการทำงานสั้นๆ ไว้บนบล็อกทางการว่า "Claude scans your codebase, validates findings, and suggests patches you can review and approve" สรุปง่ายๆ คือ AI สแกน ตรวจสอบความถูกต้อง และเสนอวิธีแก้ ส่วนการกดอนุมัติยังเป็นหน้าที่ของคน (ที่มา: claude.com/blog)
Claude Security แยกตัวชัดเจนจาก Claude Code แม้จะมีฐานเทคโนโลยีร่วมกัน โดยพัฒนาต่อยอดมาจากเวอร์ชันทดลองในชื่อ Claude Code Security ที่ Anthropic เริ่มปล่อยให้ทดสอบตั้งแต่เดือนกุมภาพันธ์ 2026
ทำไมเรื่องนี้ถึงน่าสนใจในวงการ
เครื่องมือสแกนโค้ดแบบเดิมอย่าง SAST (Static Application Security Testing) มีปัญหาคลาสสิกที่ทุกคนปวดหัว คืออัตราการแจ้งเตือนผิดพลาด (False Positive) สูงถึง 30-70% ทำให้ทีม Security ต้องเสียเวลานั่งคัดกรองเองว่าอันไหนคือบั๊กจริง อันไหนเป็นแค่สัญญาณรบกวน (ที่มา: BuildFastWithAI)
Claude Security เปลี่ยนวิธีคิดใหม่ โดยให้ Opus 4.7 ไล่วิเคราะห์เส้นทางการวิ่งของข้อมูล (Data Flow) ข้ามไฟล์ทั่วทั้งโปรเจกต์ เสมือนมีผู้เชี่ยวชาญด้านความปลอดภัยมานั่งอ่านโค้ดจริงทีละบรรทัด
ทาง SiliconANGLE ให้ข้อสังเกตว่า เครื่องมือตัวนี้ "traces data flows, reads source code and examines interactions between code components and files" ซึ่งหมายถึงการทำความเข้าใจบริบทและความเชื่อมโยงระหว่างคอมโพเนนต์จริง ไม่ใช่แค่การจับคู่ pattern หรือลายเซ็นช่องโหว่กับฐานข้อมูลเก่า
ไฮไลต์สำคัญอยู่ที่กระบวนการที่ Anthropic เรียกว่า Adversarial Verification หรือการให้ AI โต้แย้งผลลัพธ์ของตัวเองซ้ำอีกรอบก่อนแสดงผล โดย Anthropic ระบุว่า "Every finding goes through an adversarial verification pass. Claude challenges its own results before surfacing them" เป้าหมายคือการกดจำนวน False Positive ให้เหลือน้อยที่สุด เพื่อลดภาระการคัดกรองของทีมงาน
ตอนเปิดทดสอบรอบแรกเมื่อเดือนกุมภาพันธ์ Anthropic เผยว่าระบบค้นพบช่องโหว่กว่า 500 จุดในโค้ด Open-Source ยอดนิยม ซึ่งเครื่องมือ SAST ทั่วไปตรวจไม่พบ และบางจุดแฝงตัวมานานหลายปีแม้จะผ่านการรีวิวจากผู้เชี่ยวชาญมาแล้วหลายรอบ (ที่มา: BuildFastWithAI อ้างอิง Anthropic)
อีกสัญญาณที่ชัดเจนคือ ในสัปดาห์เดียวกัน บริษัทความปลอดภัยยักษ์ใหญ่ 6 เจ้า นำ Opus 4.7 ไปผสานเข้ากับแพลตฟอร์มของตัวเองทันที ได้แก่ CrowdStrike, Microsoft Security, Palo Alto Networks, SentinelOne, TrendAI (Trend Micro) และ Wiz
พร้อมกับบริษัทที่ปรึกษาชั้นนำอีก 5 แห่งอย่าง Accenture, BCG, Deloitte, Infosys และ PwC ที่เตรียมนำเทคโนโลยีนี้ไปติดตั้งให้กับลูกค้าระดับ Enterprise สัญญาณเหล่านี้ยืนยันว่า วงการความปลอดภัยเริ่มมอง AI Security เป็นเครื่องมือที่ใช้งานได้จริงในโปรดักชันแล้ว
ข่าวนี้ส่งผลอย่างไรต่อคนทำงาน
สำหรับองค์กรในไทยที่ใช้บริการตรวจสอบความปลอดภัยจากบริษัทที่ปรึกษาภายนอก อีกไม่นานจะได้เห็นผู้ให้บริการอย่าง Deloitte, PwC หรือ Accenture นำ Claude Security เข้ามาเป็นส่วนหนึ่งของ Scope งาน ผลลัพธ์คือการส่งมอบงานจะไวขึ้น และต้นทุนบางส่วนมีแนวโน้มลดลง
ฝั่งนักพัฒนาและฟรีแลนซ์สาย Security เครื่องมือนี้จะกระทบงานตรวจโค้ดภายใน (In-house Code Review) โดยตรง แต่สำหรับงานทดสอบเจาะระบบจากภายนอกแบบไม่เห็นโค้ด (Black-box Pen-test) เช่น Network หรือ Web Application ยังคงต้องอาศัยทักษะเฉพาะตัวของคน อย่างไรก็ตาม ตำแหน่ง SOC Analyst ที่เน้นนั่งคัดกรองผลจาก SAST ไปวันๆ จะเริ่มเห็นระบบอัตโนมัติเข้ามาแทนที่งานส่วนนี้ภายใน 1-2 ปีข้างหน้า
ตัวเลขข้างต้นไม่ใช่ความบังเอิญ แต่เกิดจากการที่ Anthropic ตั้งใจตัดความสามารถด้านการโจมตี (Offensive Capabilities) ออกไปตั้งแต่ขั้นตอนการเทรน เพื่อให้ Opus 4.7 โฟกัสเฉพาะฝั่งป้องกัน (Defensive) อย่างปลอดภัย กลยุทธ์รอบนี้ Anthropic จึงไม่ได้ชูเรื่องความเก่งรอบด้าน แต่เน้นความโปร่งใสและขอบเขตการใช้งานที่รัดกุม
นอกจากนี้ กระแสตอบรับในช่วง 48 ชั่วโมงแรกส่วนใหญ่ยังมาจาก Anthropic และพาร์ทเนอร์ธุรกิจ ยังไม่มีงานวิจัยอิสระออกมารีวิวแบบเจาะลึก คงต้องรออีกระยะหนึ่งถึงจะเห็นผลการทดสอบจริงจากคอมมูนิตี้
3 แนวทางปฏิบัติสำหรับนักพัฒนา
-
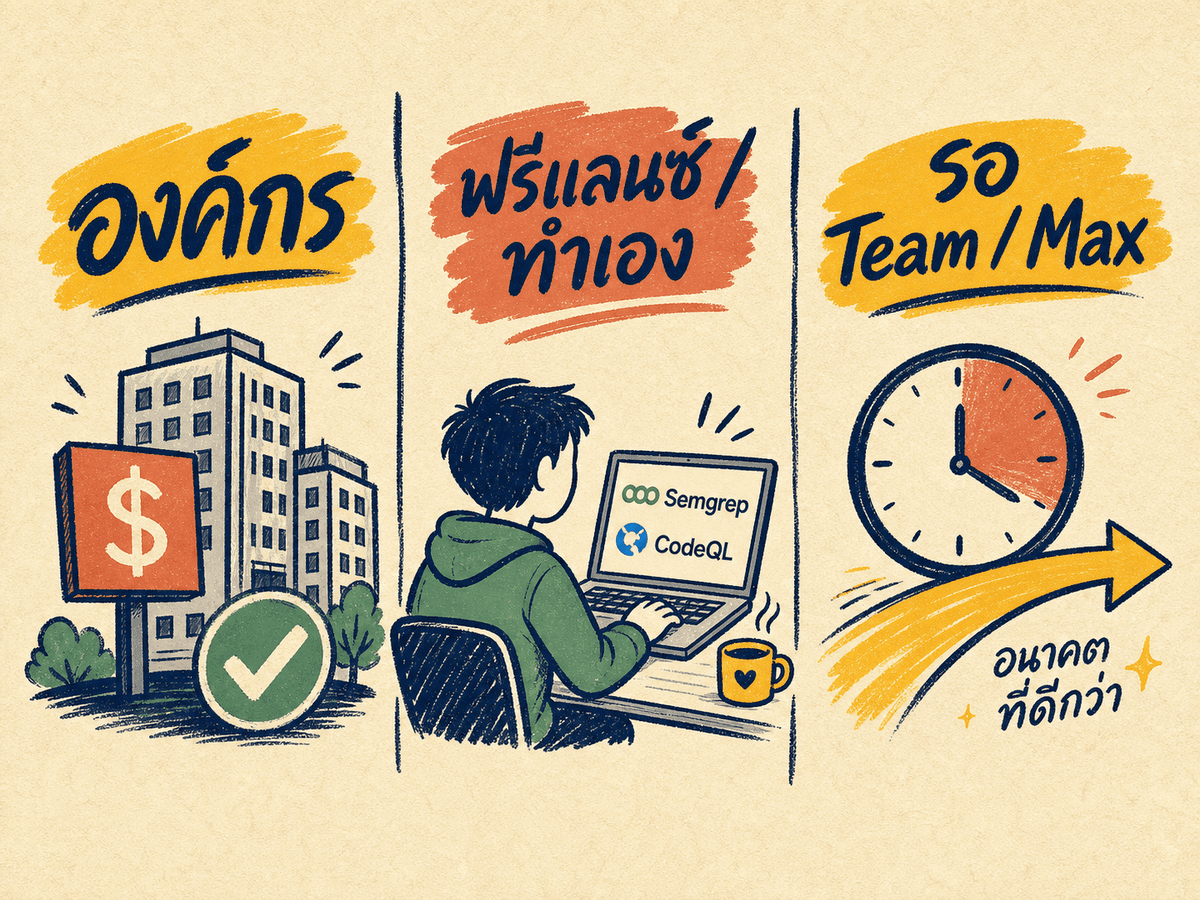
ทีมในองค์กรที่มีงบประมาณ Enterprise: ติดต่อทีมขาย Anthropic หรือพาร์ทเนอร์อย่าง CrowdStrike Falcon, Wiz Red Agent หรือ SentinelOne Wayfinder เพื่อขอทำ Proof of Concept (POC) กับ Repo จริงสักหนึ่งโปรเจกต์ แล้วเปรียบเทียบผลลัพธ์กับเครื่องมือเดิม เช่น Snyk Code หรือ SonarQube ทั้งนี้แพ็กเกจ Claude Enterprise เริ่มต้นที่ 20 ดอลลาร์ต่อ Seat ต่อเดือน (ขั้นต่ำ 20 Seats) และต้องสมัครผ่านทีมขายเท่านั้น
-
นักพัฒนาเดี่ยว ฟรีแลนซ์ หรือผู้ดูแลโปรเจกต์ Open-Source: ปัจจุบัน Claude Security ยังไม่เปิดให้ผู้ใช้ทั่วไป (รวมถึงผู้ใช้ Pro Plan) ระหว่างนี้แนะนำให้วางรากฐานด้วยเครื่องมือฟรีอย่าง Semgrep หรือ CodeQL ไปก่อน เมื่อ Anthropic เปิดให้ Team และ Max Plan เข้าถึง ค่อยพิจารณาอัปเกรด
-
ติดตามประกาศอย่างเป็นทางการ: Anthropic ระบุว่า Claude Security สำหรับ Team และ Max Plan กำลังจะเปิดให้บริการเร็วๆ นี้ แนะนำให้ติดตามความคืบหน้าจากบล็อกทางการโดยตรง แทนการคาดเดากำหนดการเปิดตัว
จุดที่น่าจับตาต่อจากนี้
สิ่งที่ต้องติดตามต่อไปคือ กำหนดการเปิดให้ใช้งานบนแพลตฟอร์ม Team และ Max, ผลการทดสอบรอบใหม่จาก AISI และบทวิจารณ์จริงจากนักวิจัยความปลอดภัยอิสระ ซึ่งจะช่วยพิสูจน์ว่าเครื่องมือตัวนี้มีประสิทธิภาพตรงตามที่ระบุไว้หรือไม่
ที่มาแหล่งข่าว
ชอบเรื่องแนวนี้ มีอีบุ๊คฟรีให้อ่านต่อ
ChatGPT Work ฉบับเข้าใจง่าย มอบงานให้ AI ทำจนจบ ตั้งแต่งานแรกจนถึงงานอัตโนมัติ พร้อม workflow ใช้ได้จริง 8 แบบ
กดสมัครแล้วเราจะส่งเทคนิค AI และของแจกใหม่ๆ ให้ทางอีเมล เลิกรับได้ตลอด
Claude Cowork · The Business Playbook
ฉบับภาษาไทย 15 บท เรียนรู้ผ่านโปรเจกต์จำลองต่อเนื่องทั้งเล่ม ตั้งแต่ตั้งค่า Workspace จัดการไฟล์ เชื่อมแอป ตั้งระบบอัตโนมัติ จนถึงสร้าง Plugin